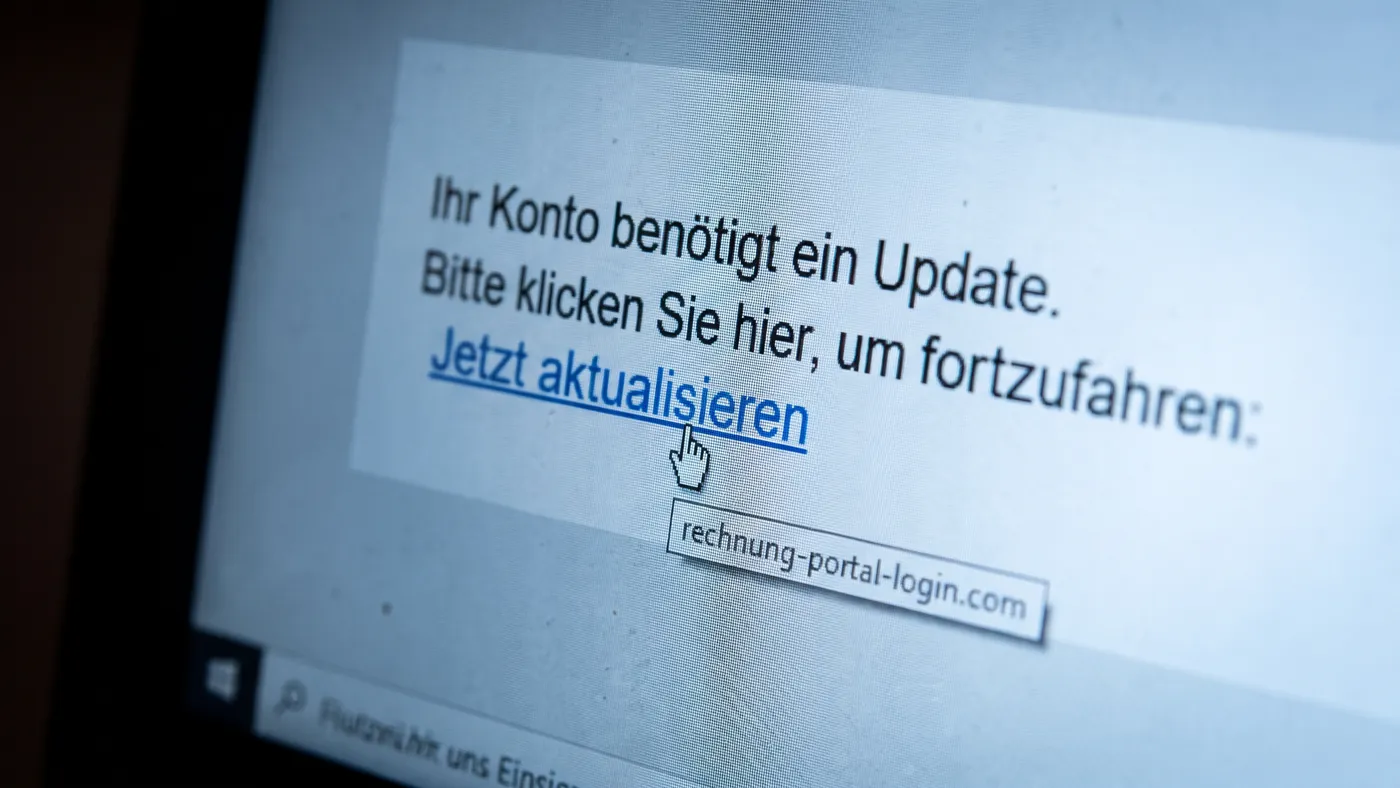
Früher verrieten sich Betrugsmails durch schlechtes Deutsch. Diese Faustregel gilt nicht mehr. Mit KI schreiben Betrüger fehlerfreie, persönliche Mails, oft passend zu echten Projekten oder Lieferanten. Was hilft, ist ein anderer Blick: nicht auf die Sprache achten, sondern auf die Absicht.
Was ist anders an KI-Phishing?
- Perfekte Sprache: kein holpriges Deutsch mehr, Ton und Anrede passen zur Branche.
- Persönlich: Die Mail nennt Ihren Namen, Ihre Position, einen echten Kollegen oder ein aktuelles Projekt. Die Infos stammen von LinkedIn, der Firmenwebsite oder aus alten Datenlecks.
- Immer anders: Jede Mail ist etwas anders formuliert. Filter, die nach bekannten Texten suchen, greifen dadurch schlechter.
- Echte Antworten: Wer zurückschreibt, bekommt eine passende Antwort, auf Wunsch ein ganzes Gespräch.
Woran Sie KI-Phishing trotzdem erkennen
Die Sprache verrät nichts mehr, die Absicht schon. Fast jede Phishing-Mail will eins von vier Dingen:
- Ihr Passwort: Ein Link führt zu einer Anmeldeseite, etwa „Ihr Postfach ist voll“ oder „Ein Dokument wurde für Sie freigegeben“.
- Ihr Geld: neue Bankverbindung, offene Rechnung, dringende Zahlung.
- Ihre Daten: Mitarbeiterlisten, Lohnabrechnungen, Kundendaten.
- Einen Klick auf einen Anhang: Rechnung als ZIP- oder HTML-Datei, Office-Dokument mit Makros.
Bei solchen Mails prüfen Sie drei Dinge:
- Absender ganz lesen, nicht nur den Namen. Achten Sie auf vertauschte Buchstaben, etwa viico.de und vlico.de.
- Linkziel prüfen: Mit der Maus über den Link fahren, ohne zu klicken. Passt die Adresse zum Absender?
- Weg wechseln: Bei Geld oder Passwörtern nicht antworten, sondern den Absender über eine bekannte Nummer anrufen.
Auch QR-Codes in Mails sind beliebt. Sie öffnen die falsche Anmeldeseite auf dem Handy, wo kein Filter mitliest.
Die Technik im Hintergrund
Menschen machen Fehler, gerade unter Zeitdruck. Deshalb braucht es Technik, die auch dann schützt, wenn jemand klickt:
- E-Mail-Security: Ein Filter vor dem Postfach prüft Links und Anhänge, bevor die Mail ankommt, und Links noch einmal beim Klick.
- Zwei-Faktor-Anmeldung: Ein gestohlenes Passwort allein reicht dann nicht. Noch sicherer sind Passkeys oder Sicherheitsschlüssel, die auf falschen Seiten gar nicht erst funktionieren.
- SPF, DKIM und DMARC: Diese Einträge im DNS erschweren es, Mails im Namen Ihrer eigenen Domain zu fälschen.
- Externe Mails kennzeichnen: Ein Hinweis „Extern“ zeigt sofort, wenn die angebliche Kollegen-Mail von außen kommt.
Schulung: kurz und regelmäßig
Einmal im Jahr eine Stunde Vortrag bringt wenig. Besser wirken kurze Einheiten von wenigen Minuten und gelegentliche Test-Mails, bei denen niemand bloßgestellt wird. Dazu gehört ein einfacher Meldeweg: ein Knopf in Outlook oder eine feste Adresse für verdächtige Mails.
Was tun nach einem Klick?
- Passwort sofort ändern, am besten von einem anderen Gerät aus.
- Die IT informieren, auch wenn es peinlich ist. Minuten zählen.
- Bankdaten eingegeben? Sofort die Bank anrufen.
- Anhang geöffnet? Gerät vom Netz trennen, aber nicht ausschalten.
Kurz gesagt
Gute Sprache ist kein Echtheitsbeweis mehr. Achten Sie darauf, was eine Mail von Ihnen will: Passwort, Geld, Daten oder einen Klick. Im Zweifel den Weg wechseln und anrufen. Im Hintergrund schützen E-Mail-Security, Zwei-Faktor-Anmeldung und eine saubere Domain-Konfiguration. Wir richten das ein und schulen Ihr Team in kurzen Einheiten.